
 Da Manlio Carlo Soldani
di Manlio Carlo Soldani, Notaio in Domodossola
Un’analisi giuridica del valore aggiunto delle organizzazioni autonome decentralizzate rispetto alle forme societarie tradizionali: quando la governance algoritmica è una scelta razionale e quando invece rischia di diventare un vincolo controproducente
Indice dei contenuti
Cos’è una DAO: una spiegazione per chi non viene dal mondo tech
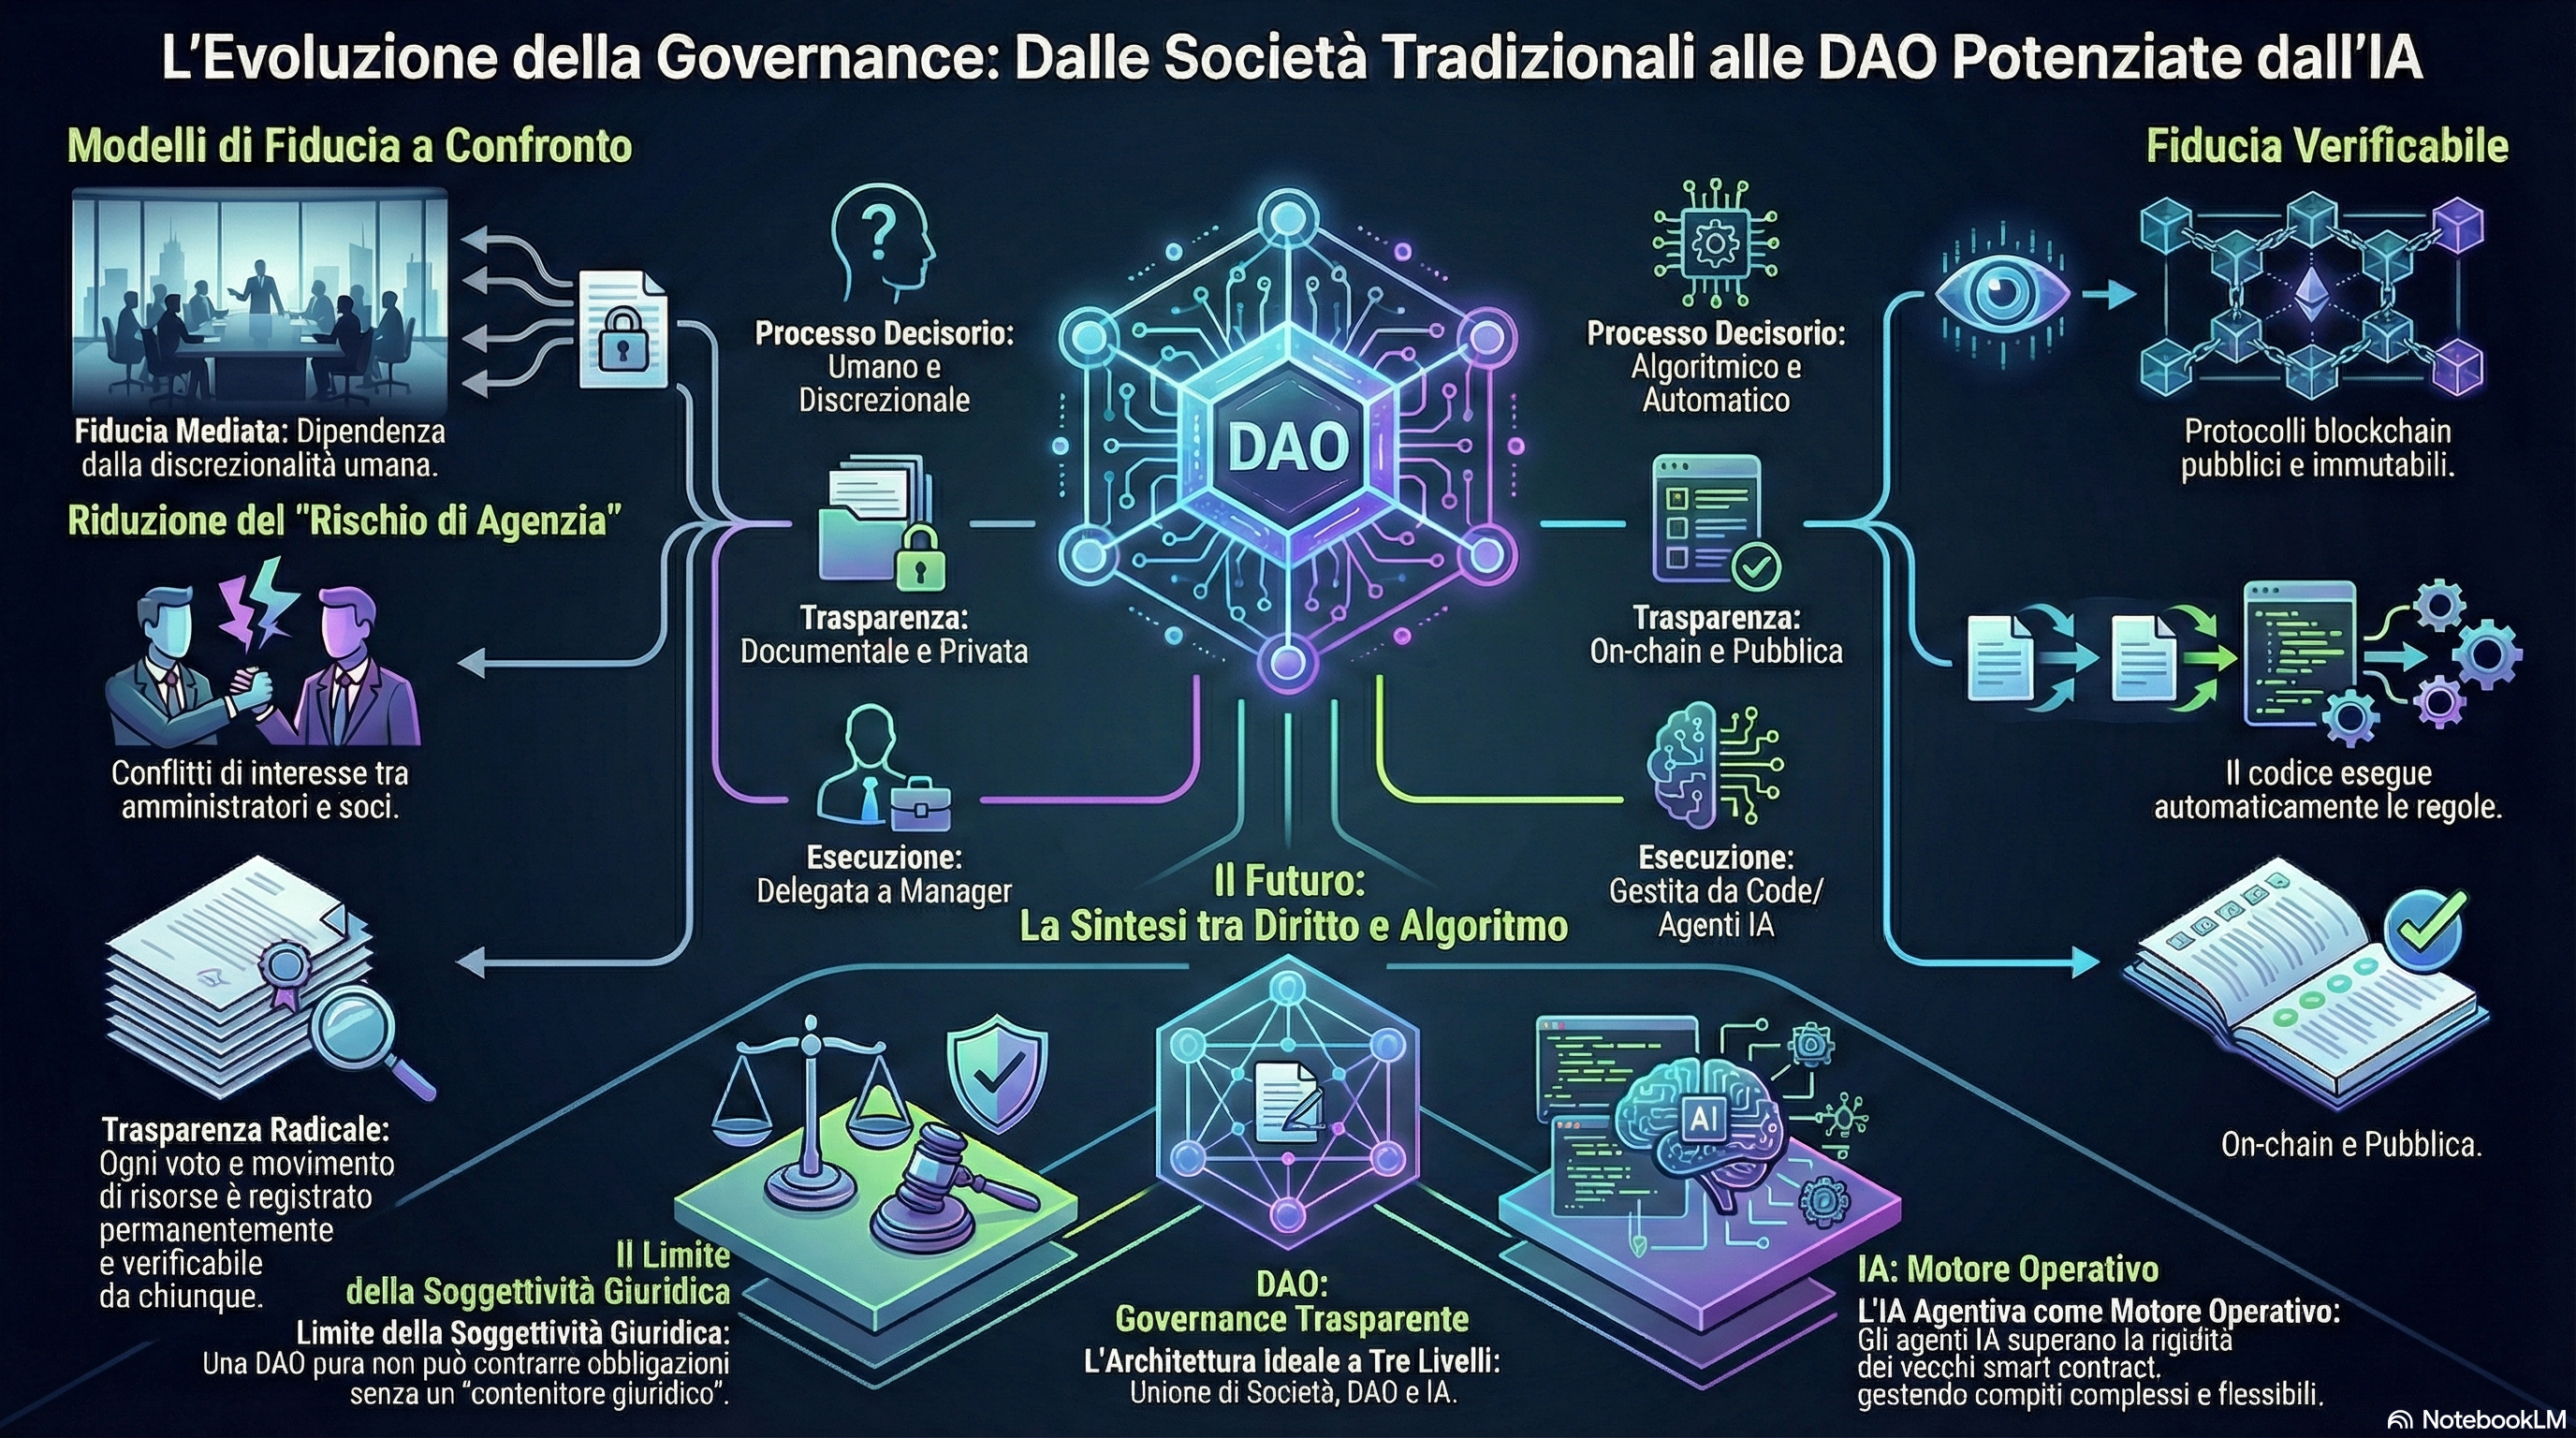
Una DAO — acronimo di Decentralized Autonomous Organization, Organizzazione Autonoma Decentralizzata — è un’organizzazione la cui governance è affidata a regole codificate in un programma informatico pubblico, chiamato smart contract, che gira su una rete blockchain ed esegue automaticamente le decisioni al verificarsi di condizioni predeterminate.
È importante chiarire subito un punto che il dibattito tecnico spesso trascura: lo smart contract non sostituisce l’atto costitutivo dell’organizzazione. Anche in una DAO riconosciuta dall’ordinamento, i soci fondatori sottoscrivono un atto costitutivo che definisce il programma contrattuale — gli scopi, le regole fondamentali, i diritti dei partecipanti. Lo smart contract ne è il codice esecutivo: traduce quel programma contrattuale in istruzioni automatiche e verificabili, eseguite dalla rete senza che nessuno debba impartirle volta per volta.
Le decisioni vengono prese collettivamente dai partecipanti attraverso meccanismi di voto — di solito ponderati in base ai token di governance posseduti, una sorta di quote digitali che conferiscono diritto di voto. Le proposte approvate vengono eseguite automaticamente dal sistema, senza passare per un amministratore che le traduca in atti. Ogni transazione, ogni voto, ogni modifica delle regole è registrata sulla blockchain in modo permanente, pubblico e non alterabile: chiunque può verificarla in tempo reale.
Il risultato è un’organizzazione che non dipende dalla disponibilità, dall’onestà o dalla competenza di singoli individui, ma dalla correttezza del codice e dalla trasparenza della rete su cui opera.
Perché le DAO tornano di attualità: l’intelligenza artificiale agentiva come fattore di discontinuità
Le DAO non sono una novità. Il concetto risale almeno al 2013-2014, e la prima grande DAO — semplicemente chiamata “The DAO” — fu lanciata su Ethereum nel 2016, raccogliendo oltre 150 milioni di dollari prima di essere compromessa da un attacco informatico che sfruttò una vulnerabilità del suo codice. Da allora, le DAO si sono moltiplicate nel mondo della finanza decentralizzata (DeFi), della gestione di protocolli open source e di comunità digitali distribuite.
Eppure, per anni, le DAO sono rimaste strutture operative con ambiti di azione molto limitati. Il motivo è tecnico ma decisivo: gli smart contract, pur essendo programmi automatici e verificabili, sono fondamentalmente rigidi. Sanno fare bene operazioni predefinite e semplici — trasferire token, registrare un voto, sbloccare un pagamento al verificarsi di una condizione — ma non sanno fare nulla che richieda giudizio contestuale, interpretazione di situazioni nuove, interazione flessibile con il mondo esterno. Un amministratore umano può leggere una email, valutare una proposta inattesa, negoziare con una controparte, reagire a un evento imprevisto. Uno smart contract classico, no. Questo limite ha tenuto le DAO confinate in un perimetro operativo ristretto: protocolli finanziari automatizzati, votazioni su parametri tecnici, distribuzione meccanica di risorse secondo schemi predefiniti.
L’avvento dell’intelligenza artificiale agentiva cambia radicalmente questo scenario. Gli agenti AI — sistemi capaci non solo di rispondere a domande, ma di pianificare sequenze di azioni, interagire con strumenti esterni, prendere decisioni in contesti non predefiniti e portare a termine obiettivi complessi in modo autonomo — superano precisamente il limite che aveva ingabbiato gli smart contract. Un agente AI può leggere documenti, analizzare dati, comunicare con sistemi esterni, redigere testi, gestire flussi di lavoro articolati. Un team di agenti AI coordinati può suddividere compiti complessi, verificarsi a vicenda, produrre output sofisticati in domini diversi — legale, finanziario, tecnico, comunicativo — operando in parallelo e in modo continuativo.
La DAO fornisce l’architettura di governance di questo sistema: definisce chi può impartire istruzioni agli agenti, con quali limiti, secondo quali procedure di approvazione, con quale trasparenza verso i partecipanti. Gli agenti AI forniscono la capacità esecutiva: realizzano concretamente ciò che la governance ha deliberato, su una gamma di attività che oggi si estende a pressoché qualsiasi compito svolto da lavoratori della conoscenza.
L’integrazione tra DAO e AI agentiva produce quindi qualcosa di strutturalmente nuovo: un’organizzazione capace di operare in modo autonomo su un perimetro di attività molto ampio, con governance trasparente e verificabile, senza la necessità di un management umano per le operazioni correnti. Dal punto di vista giuridico, questo scenario apre questioni ancora irrisolte — su chi risponde degli atti compiuti dagli agenti, su come si imputa la responsabilità lungo una catena decisionale che passa per governance decentralizzata ed esecuzione algoritmica — ma indica con chiarezza la direzione verso cui si muovono le organizzazioni più avanzate nell’intersezione tra blockchain e intelligenza artificiale.
Il quadro di riferimento: la società di capitali come dispositivo di controllo
Prima di valutare il valore aggiunto della DAO, è necessario comprendere la ratio della forma societaria tradizionale — perché l’ordinamento ha costruito la società di capitali nel modo in cui la conosciamo, e quali esigenze quella costruzione soddisfa.
La società di capitali è fondata su tre pilastri. La separazione patrimoniale distingue il patrimonio della società da quello dei soci, consentendo di raccogliere capitale da una pluralità di soggetti senza che il rischio d’impresa si riversi oltre il limite del conferimento. La responsabilità limitata è un incentivo all’investimento: senza di essa, molti soggetti non accetterebbero di impegnare risorse in attività incerte. Il controllo assembleare è il meccanismo attraverso cui il capitale esercita la propria sovranità sull’impresa: i soci decidono, orientano, vigilano sugli amministratori.
Questa architettura produce un modello di fiducia che potremmo chiamare fiducia mediata: chi si relaziona con la società — creditori, fornitori, partner commerciali, investitori — non conosce i processi decisionali interni, ma si fida dell’entità in quanto tale grazie a una serie di garanzie istituzionali: il capitale sociale, la pubblicità camerale, la certificazione dei bilanci, la responsabilità degli amministratori, la tutela giudiziaria.
Il limite strutturale di questo modello è il problema di agenzia: la delega della gestione agli amministratori crea una divergenza potenziale tra l’interesse dei soci e quello di chi gestisce. L’ordinamento risponde con doveri fiduciari, obblighi di disclosure e azioni di responsabilità — ma il rimedio è sempre successivo al danno. Analogo problema esiste tra soci di maggioranza e soci di minoranza: chi detiene il controllo può orientare le decisioni a proprio vantaggio, e le minoranze dispongono di strumenti di tutela che intervengono dopo che il pregiudizio si è già prodotto.
Quando la DAO è un valore aggiunto: la fiducia del mercato come variabile strategica
Il valore aggiunto della DAO rispetto alla società di capitali tradizionale non è assoluto: è funzione di una scelta strategica che i soci compiono in relazione al tipo di attività svolta e al tipo di fiducia che l’organizzazione deve conquistare.
La DAO produce fiducia verificabile: le sue regole di funzionamento sono codificate in smart contract pubblici, eseguiti automaticamente sulla blockchain. Chi interagisce con una DAO non deve fidarsi di chi la gestisce: può leggere le regole, verificarne l’esecuzione, controllare il flusso delle risorse. È quella che in letteratura si chiama trustless trust — una fiducia che non richiede di affidarsi alla buona fede di nessuno, perché le regole sono verificabili autonomamente da chiunque.
Questo tipo di fiducia ha un valore commerciale e competitivo tanto maggiore quanto più l’attività dell’organizzazione dipende dalla capacità di raccogliere adesioni da soggetti che non si conoscono tra loro e non hanno ragione di fidarsi di un management centralizzato. Il caso paradigmatico, nel diritto societario italiano ed europeo, è la società che fa ricorso alla sollecitazione del pubblico risparmio: l’intera disciplina delle società quotate, degli obblighi di trasparenza, del prospetto informativo, della vigilanza della Consob è costruita attorno all’esigenza di produrre fiducia verso una platea di investitori anonimi e dispersi. Una governance algoritmica e verificabile risponde esattamente a questa esigenza, producendo trasparenza ex ante e strutturale anziché ex post e mediata da intermediari.
Lo stesso vale per qualsiasi contesto in cui l’organizzazione gestisce risorse per conto di una comunità ampia e eterogenea: protocolli per la gestione collettiva di liquidità, sistemi di distribuzione automatica di royalties tra creatori, piattaforme di governance per comunità digitali distribuite su scala globale. In tutti questi casi, la discrezionalità del management non è una garanzia: è un rischio. E la governance algoritmica trasparente riduce quel rischio alla radice.
La regola può quindi essere formulata in questi termini: quanto maggiore è la necessità dell’organizzazione di conquistare la fiducia di soggetti esterni — investitori, utenti, creditori, partner commerciali che non conoscono i soci e non possono valutarne direttamente l’affidabilità — tanto maggiore è il valore aggiunto che la governance DAO può offrire rispetto alla struttura societaria tradizionale.
Quando la DAO è controproducente: il costo della rigidità algoritmica
Il ragionamento si capovolge non appena l’attività richiede discrezionalità gestionale e operativa. E qui risiede il limite più importante della governance algoritmica, che il dibattito tecno-entusiasta tende sistematicamente a sottovalutare.
Una DAO opera secondo regole predeterminate e codificate. Questo è il suo punto di forza dal lato della fiducia, ma diventa un vincolo rigido dal lato della gestione. Le regole scritte nel codice non possono essere derogate: si applicano automaticamente, in ogni circostanza, anche quando il contesto è cambiato e la regola originaria produce effetti indesiderati. Modificarle richiede un processo di governance — proposta, discussione, votazione — che ha tempi e costi propri, e che non sempre è compatibile con le esigenze di rapidità decisionale che la vita d’impresa impone.
Un consiglio di amministrazione tradizionale può riunirsi d’urgenza, valutare una situazione imprevista, decidere in poche ore una manovra straordinaria. Può negoziare, adattarsi, cogliere un’opportunità che si apre e si chiude in tempi brevi. Una governance algoritmica decentralizzata, per sua natura, non è progettata per questo.
Nelle imprese in cui la flessibilità strategica e operativa è una variabile competitiva critica — start-up in fase di pivot, imprese familiari che operano in mercati dinamici, società che competono su vantaggi di velocità e adattamento — il ricorso alla governance DAO rischierebbe di ingessare i processi decisionali in canali predeterminati, sottraendo alla maggioranza quella capacità di manovra che è spesso la fonte principale del valore creato. In questi contesti, il controllo discrezionale dei soci non è un difetto da correggere con la trasparenza algoritmica: è una risorsa da preservare.
La regola speculare a quella enunciata in precedenza può quindi essere formulata così: quanto maggiore è la necessità di discrezionalità nella gestione strategica e operativa — quanto più il vantaggio competitivo dell’organizzazione dipende dalla capacità di decidere in modo rapido, flessibile e non predeterminabile — tanto più il ricorso alla governance DAO risulta inutile e potenzialmente dannoso.
La DAO come strumento di tutela del socio di minoranza: opportunità e paradosso
Vi è una terza dimensione del problema, distinta dalle due precedenti perché riguarda non il rapporto tra l’organizzazione e il mercato esterno, ma il rapporto interno tra i soci: la fiducia reciproca tra i partecipanti, e in particolare la tutela del socio di minoranza.
La governance algoritmica elimina alla radice una delle principali fonti di conflitto nelle società chiuse: l’abuso del controllo da parte della maggioranza. In una DAO, le regole si applicano a tutti indiscriminatamente, in modo automatico e non derogabile. Il socio di maggioranza non può orientare le decisioni in modo opaco a danno delle minoranze, non può bypassare le procedure deliberative, non può estrarre valore attraverso operazioni non trasparenti con parti correlate. Il codice non discrimina: esegue le regole così come sono scritte, indipendentemente da chi le abbia votate.
Dal punto di vista del socio di minoranza, questo è un valore significativo. I rimedi tradizionali contro l’abuso di maggioranza — l’azione di responsabilità, l’impugnazione delle delibere, il recesso per giusta causa — sono strumenti costosi, lenti e di esito incerto. Una governance algoritmica che rende strutturalmente impossibile l’abuso vale più di qualsiasi rimedio successivo.
Tuttavia, questo vantaggio per le minoranze si traduce necessariamente in un vincolo per la maggioranza. Se le regole sono codificate e non derogabili unilateralmente, il socio di controllo perde quella flessibilità che nelle società tradizionali gli consente di adattare la governance alle esigenze del momento. La rigidità che tutela la minoranza è la stessa rigidità che limita la maggioranza.
Il punto di equilibrio non è universale: dipende dalla natura dell’attività, dalla composizione della compagine sociale, dal grado di fiducia interpersonale tra i soci e dalla loro capacità di concordare ex ante regole sufficientemente articolate da non richiedere continue deroghe operative. In una società con pochi soci che si conoscono e si fidano reciprocamente, e che operano in un settore che richiede adattamento continuo, il costo della rigidità algoritmica supera quasi sempre il beneficio della tutela delle minoranze. In una struttura con soci numerosi, eterogenei e potenzialmente conflittuali, operante in un settore con attività standardizzabili, il rapporto si inverte.
La questione del contenitore giuridico: una nota tecnica
Una precisazione si impone, pur senza farne il centro dell’analisi: una DAO, in quanto infrastruttura tecnologica, non è di per sé titolare di diritti né soggetta a obblighi giuridici. Non può acquistare beni, stipulare contratti, essere parte in giudizio. Per operare nel mercato, ha bisogno di un contenitore giuridico: una forma societaria che le attribuisca soggettività, patrimonio separato e responsabilità limitata.
Questo non è un ostacolo insuperabile — basta, come è stato osservato, un intervento del legislatore a riconoscere la soggettività giuridica di strutture organizzative algoritmiche. E in effetti alcuni ordinamenti si sono già mossi in questa direzione: negli Stati Uniti, Wyoming, Vermont e le Isole Marshall hanno introdotto forme di DAO LLC che consentono esplicitamente la governance algoritmica; il Delaware offre già oggi strumenti per progettare quelle che in dottrina si chiamano Algorithmic Entities. In Europa, l’idea di un “28° regime” europeo opzionale — un corpus normativo applicabile in aggiunta ai diritti nazionali degli Stati membri — potrebbe in futuro fornire il quadro adeguato per forme organizzative native digitali.
La questione del contenitore è quindi un tema di evoluzione normativa, non un limite strutturale della governance algoritmica. Il punto davvero rilevante — come si è cercato di mostrare — non è se la DAO può avere soggettività giuridica, ma quando vale la pena dotare un’organizzazione di governance algoritmica, e per quali finalità strategiche questa scelta è razionale.
Verso una sintesi: tre livelli per un’architettura inedita
La prospettiva più matura non è quella di contrapporre DAO e società di capitali, ma di pensarle come livelli complementari di un’unica architettura, cui si aggiunge oggi un terzo elemento di discontinuità.
La società di capitali fornisce il contenitore giuridico: soggettività, patrimonio separato, responsabilità limitata, continuità. La DAO fornisce l’infrastruttura di governance: trasparenza algoritmica, decentralizzazione del potere decisionale, fiducia verificabile dal mercato, tutela strutturale delle minoranze. Gli agenti AI forniscono la capacità operativa: eseguono, in modo autonomo e su scala, le attività deliberate dalla governance, superando il limite di rigidità esecutiva che aveva fino a oggi confinato le DAO in perimetri operativi ristretti.
L’integrazione tra questi tre livelli produce qualcosa di strutturalmente inedito: un soggetto giuridico con la robustezza istituzionale della società di capitali, la trasparenza governativa della DAO e la capacità esecutiva dell’intelligenza artificiale agentiva. Un’entità le cui regole di funzionamento sono pubbliche e verificabili, non modificabili unilateralmente da nessun socio di controllo, e le cui operazioni correnti non richiedono management umano per la loro esecuzione quotidiana.
La domanda strategica che i soci devono porsi in sede di progettazione non è “DAO sì o DAO no”: è “in quale misura la nostra attività richiede fiducia verificabile dal mercato, e in quale misura richiede discrezionalità gestionale?” La risposta a questa domanda determina se — e in quale forma — la governance algoritmica è uno strumento utile o un vincolo controproducente.
Conclusione: il ruolo del giurista nella nuova governance
In questo scenario, il contributo del giurista — e in particolare del notaio, come pubblico ufficiale che presidia la legalità degli atti costitutivi — non diminuisce: si trasforma e si arricchisce.
Aiutare i soci a comprendere il punto di equilibrio tra fiducia del mercato e discrezionalità gestionale, a progettare statuti e regolamenti che integrino correttamente governance algoritmica e struttura societaria, a verificare che il codice degli smart contract sia conforme alle norme imperative e che la catena di imputazione della responsabilità sia giuridicamente sostenibile: questo è il tipo di consulenza che il nuovo paradigma richiede. Non è una funzione di controllo formale, ma di traduzione tra il linguaggio del codice e il linguaggio del diritto — tra logiche tecnologiche e categorie giuridiche — con l’obiettivo di costruire strutture organizzative che siano al tempo stesso efficienti, trasparenti e giuridicamente robuste.
Le DAO non sono una minaccia per il diritto societario. Sono uno strumento: potente quando usato nella situazione giusta, inutile o dannoso quando applicato a contesti per cui non è stato progettato. Distinguere l’una cosa dall’altra, con rigore e senza pregiudizi in nessuna direzione, è il compito del giurista del nostro tempo.
Manlio Carlo Soldani
Notaio in Domodossola
Via Camillo Prampolini n. 14
Iscritto al Collegio Notarile di Verbania
domodossola@notaiosoldani.it — Tel. 0324 066077
Il presente articolo ha carattere generale e informativo, non costituisce parere legale personalizzato e non sostituisce la consulenza diretta con un notaio. Per assistenza specifica relativa alla vostra situazione, vi invitiamo a contattare il nostro Studio per fissare un appuntamento. Contenuto generato con sistemi di Intelligenza Artificiale e supervisionato da professionisti dello Studio Notarile, in conformità ai requisiti di trasparenza del Regolamento UE 2024/1689 (AI Act).