
 Da Manlio Carlo Soldani
Febbraio 2026 · Analisi approfondita · Tempo di lettura: ~12 minuti
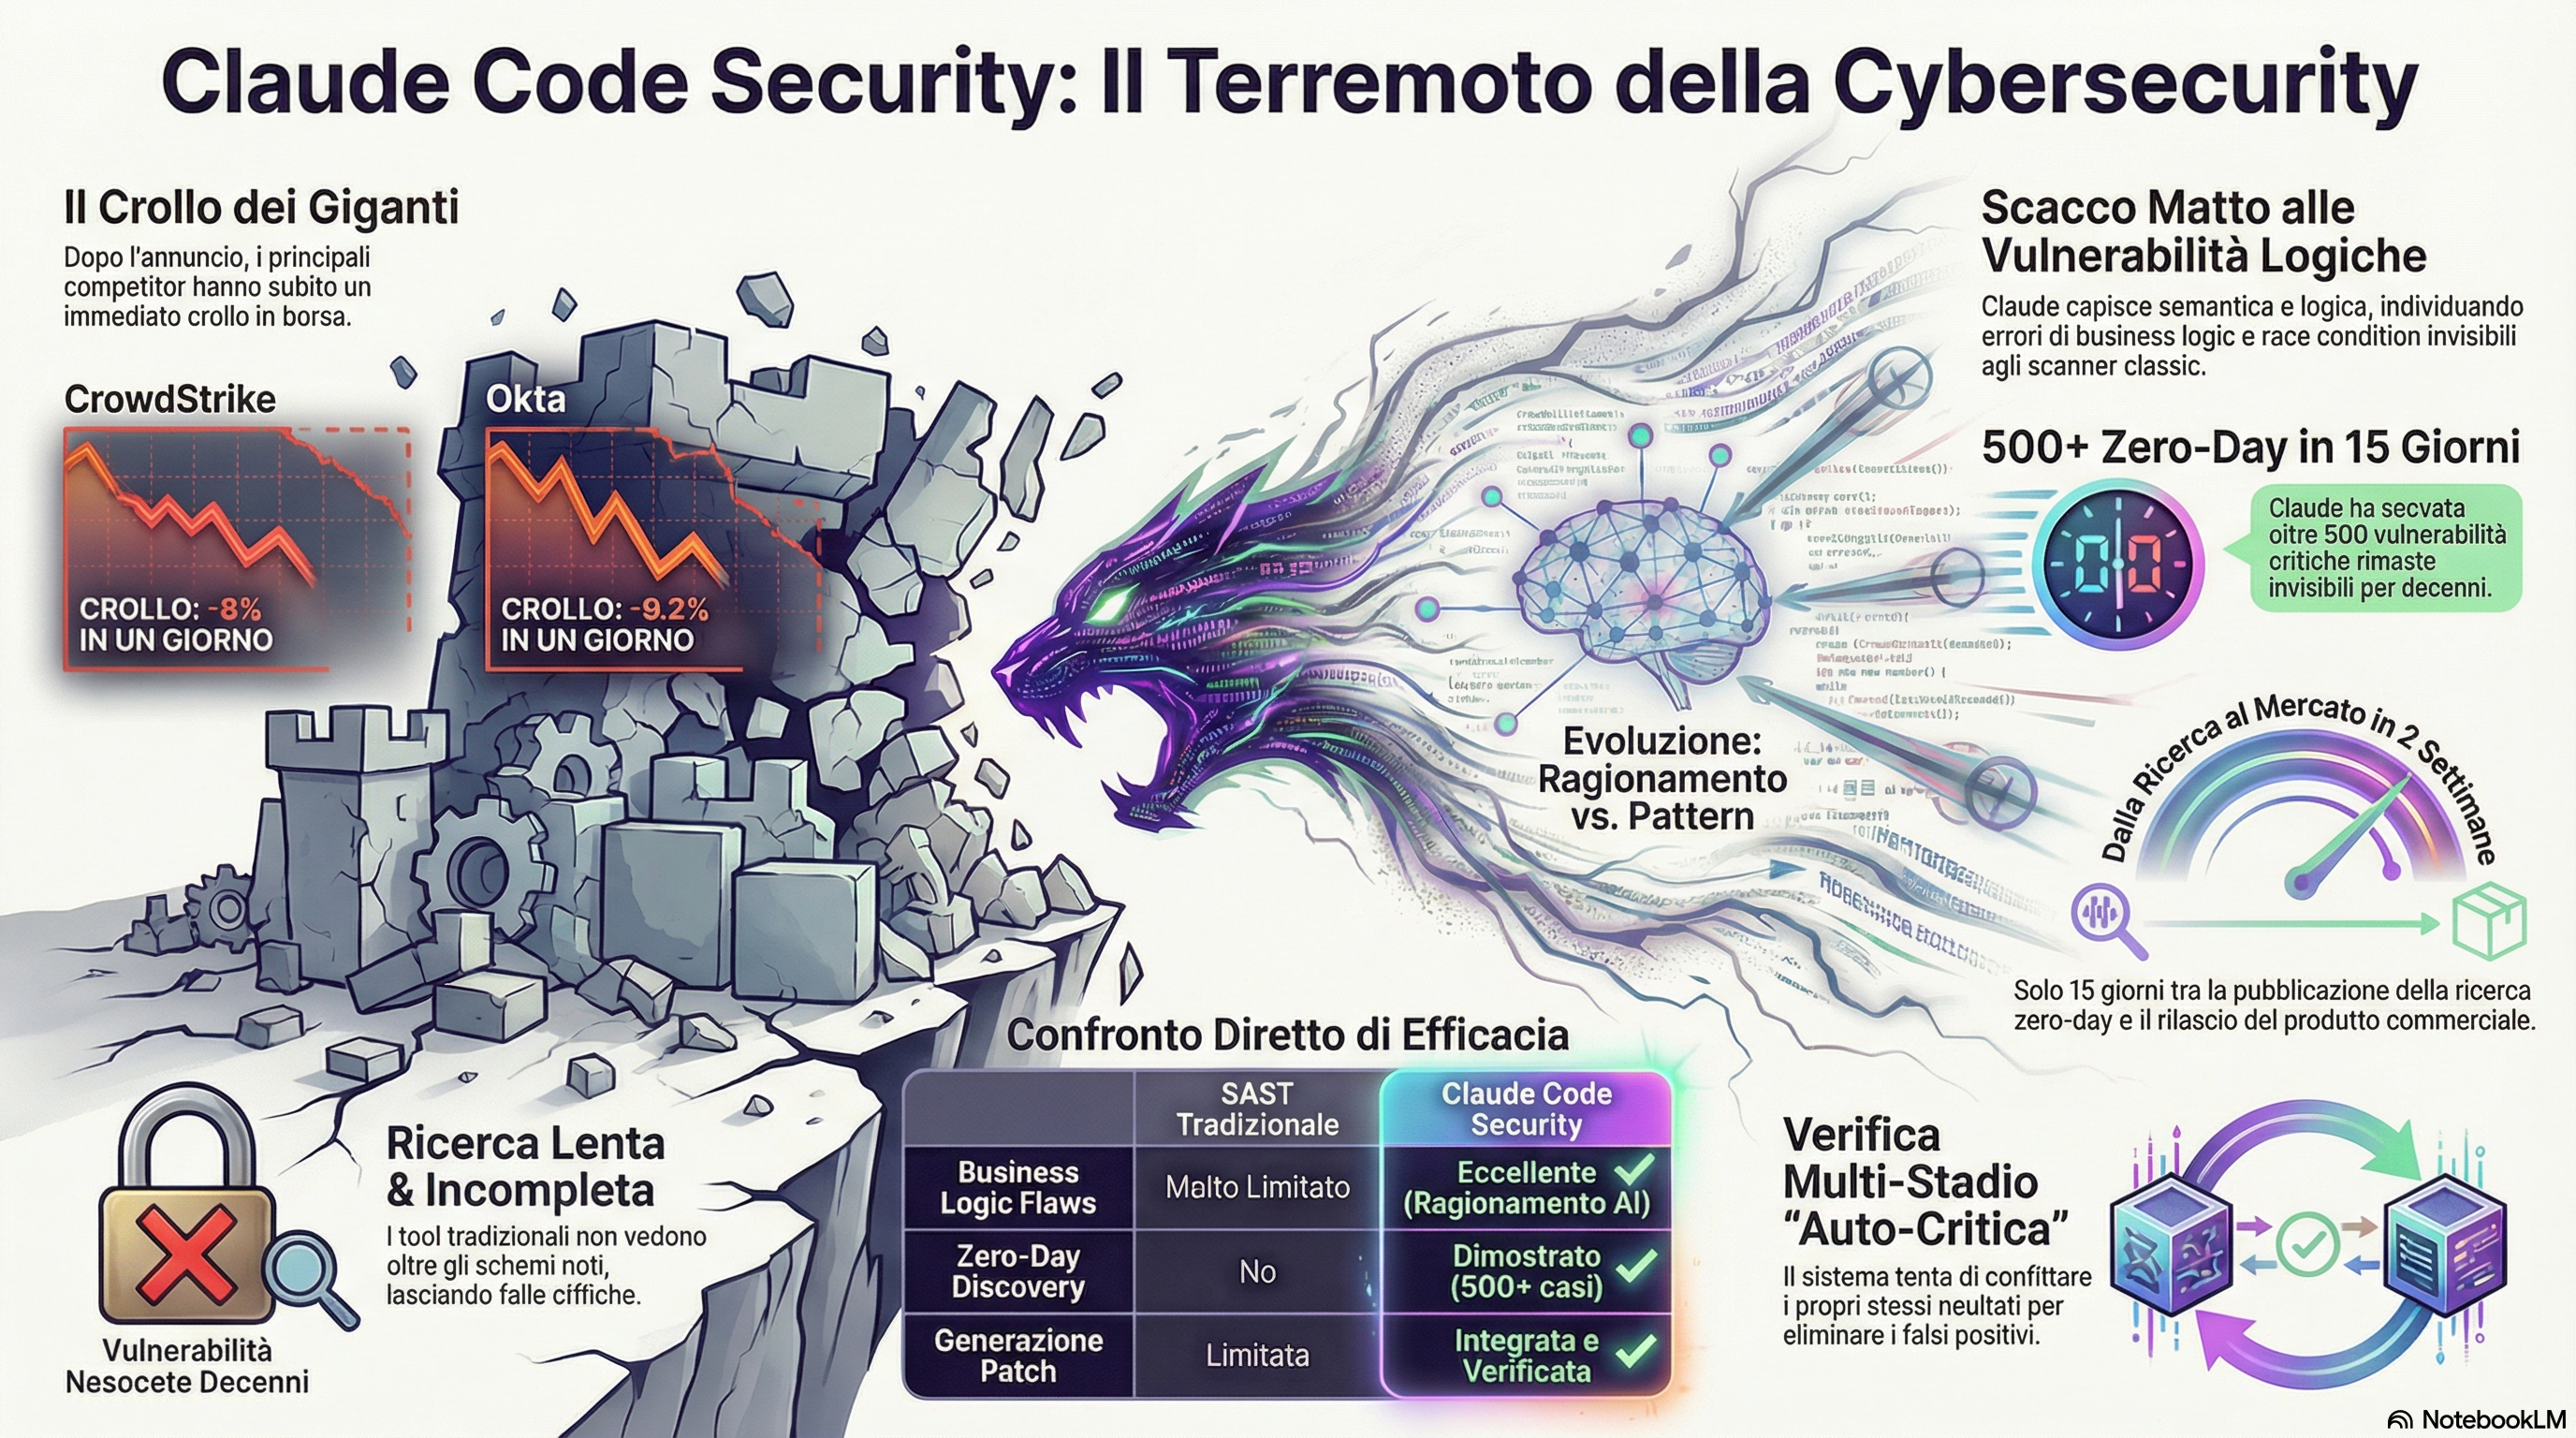
⚡ Notizia recente: Rilasciato il 21 febbraio 2026 — Lo stesso giorno il Global X Cybersecurity ETF ha perso il 4,9%, CrowdStrike è crollata dell’8%, Cloudflare dell’8,1%, Okta del 9,2%.
Quando Anthropic ha annunciato Claude Code Security, la comunità della cybersecurity ha avuto una reazione che raramente si vede nel settore: panico sui mercati azionari, hot takes virali, e una domanda che rimbalzava ovunque — “L’AI ha appena reso obsoleti gli strumenti di sicurezza tradizionali?”. La risposta è più sfumata, e molto più interessante.
| 500+ vulnerabilità zero-day scoperte in codebase open-source di produzione | 15 giorni dalla pubblicazione della ricerca al prodotto commerciale |
| −8% crollo titolo CrowdStrike dopo l’annuncio | Decenni alcune vulnerabilità trovate erano rimaste nascoste |
Cos’è Claude Code Security
Claude Code Security è una nuova funzionalità integrata all’interno di Claude Code, l’ambiente di sviluppo agenticode di Anthropic, ora disponibile come limited research preview per i clienti Enterprise e Team. Il suo scopo è chiaro: scansionare codebase alla ricerca di vulnerabilità di sicurezza e suggerire patch mirate per la revisione umana.
Ma la differenza rispetto agli strumenti esistenti non sta nel cosa fa, bensì nel come lo fa.
💡 Il cambio di paradigma
L’analisi statica tradizionale (SAST) abbina il codice a pattern di vulnerabilità noti. Claude Code Security, invece, ragiona sul codice come farebbe un ricercatore di sicurezza umano: capisce le interazioni tra componenti, traccia i flussi di dati nell’applicazione e individua vulnerabilità complesse che gli strumenti basati su regole non possono vedere.
Come funziona: il processo passo dopo passo
1. Analisi contestuale del codice
Claude legge e comprende la codebase come farebbe un senior security researcher: capisce l’architettura, i flussi dati, le dipendenze tra componenti. Non cerca pattern, ragiona sul comportamento del sistema.
2. Identificazione delle vulnerabilità
Il modello individua potenziali falle: memory corruption, injection flaws, authentication bypasses, broken access control, business logic errors. Si concentra sulle vulnerabilità ad alta severità che sfuggono agli strumenti convenzionali.
3. Verifica multi-stadio (auto-critica)
Ogni finding passa attraverso un processo di verifica in cui Claude tenta di confutare le proprie stesse conclusioni, filtrando i falsi positivi. Questo meccanismo di auto-revisione è uno degli elementi più sofisticati del sistema.
4. Rating di severità e confidence score
I risultati validati ricevono un rating di severità (priorità) e un confidence score, in modo che i team possano focalizzarsi prima sulle problematiche più critiche e più certe.
5. Dashboard + Patch suggerite
I finding appaiono nella Claude Code Security dashboard, con le patch suggerite e il codice corretto. Nulla viene applicato automaticamente: l’approvazione finale è sempre dello sviluppatore umano.
6. Iterazione nell’ambiente Claude Code
I team possono revisionare i finding e iterare sulle fix direttamente nell’ambiente Claude Code, usando gli strumenti che già utilizzano quotidianamente.
Tipologie di vulnerabilità rilevate
💾 Memory Corruption
Buffer overflow, heap corruption, use-after-free. Claude ha scoperto un heap buffer overflow nella libreria CGIF ragionando sull’algoritmo LZW — qualcosa che il fuzzing tradizionale non riusciva a trovare nemmeno con 100% code coverage.
💉 Injection Flaws
SQL injection, command injection, template injection. La capacità di tracciare i flussi dati attraverso l’intera applicazione rende Claude particolarmente efficace su questi pattern.
🔐 Authentication Bypass
Falle nella logica di autenticazione e autorizzazione, spesso dipendenti dal contesto e invisibili agli scanner tradizionali che non comprendono la semantica del business.
🧠 Complex Logic Errors
Vulnerabilità nella business logic: race conditions, TOCTOU flaws, errori nella gestione degli stati. Le più difficili da trovare, e quelle in cui il reasoning AI mostra il vantaggio maggiore.
🔑 Broken Access Control
Controlli insufficienti sui permessi, path traversal, privilege escalation. Richiedono comprensione del contesto applicativo completo, non solo del singolo snippet di codice.
🔢 Cryptographic Weaknesses
Algoritmi obsoleti, seed deboli, implementazioni errate di protocolli crittografici — anche queste già rilevabili con tool classici, ma Claude fornisce contesto e impatto reale.
La ricerca che ha portato al prodotto: 500+ vulnerabilità in 15 giorni
Il lancio di Claude Code Security non è avvenuto dal nulla. Dietro c’è oltre un anno di ricerca sistematica.
2024 — Inizio
Il Frontier Red Team di Anthropic comincia a testare sistematicamente le capacità cyber di Claude, partecipando a Capture-the-Flag competitions nel settore cybersecurity.
2024–2025 — Partnership con Pacific Northwest National Laboratory
Collaborazione per sperimentare l’uso dell’AI nella difesa delle infrastrutture critiche nazionali. Claude viene addestrato a trovare e patchare vulnerabilità reali.
Fine 2025 — Inflection point dichiarato
Anthropic dichiara che la società si trova “a un punto di svolta per l’impatto dell’AI sulla cybersecurity”. Claude supera team umani nelle CTF competition e replica attacchi informatici reali.
5 Febbraio 2026 — Pubblicazione della ricerca zero-day
Usando Claude Opus 4.6, il team trova oltre 500 vulnerabilità in codebase open-source di produzione — bug rimasti nascosti per decenni nonostante anni di expert review. Anthropic avvia il processo di responsible disclosure con i maintainer.
21 Febbraio 2026 — Lancio di Claude Code Security
Quindici giorni dopo la pubblicazione della ricerca, Anthropic commercializza le stesse capacità. I mercati reagiscono con vendite massicce sulle azioni delle aziende di cybersecurity tradizionali.
🔬 Caso emblematico: libreria CGIF
Claude ha scoperto un heap buffer overflow nella libreria CGIF ragionando sull’algoritmo di compressione LZW. I fuzzer tradizionali avevano raggiunto il 100% di code coverage senza trovarlo. Il modello ha invece compreso la semantica dell’algoritmo e dedotto dove la gestione della memoria poteva fallire.
La doppia natura: superficie d’attacco E strumento di difesa
Qui si trova il cuore filosofico del problema — e la ragione per cui Anthropic ha scelto con cura come rilasciare questo prodotto. Lo stesso modello che aiuta i difensori a trovare vulnerabilità potrebbe aiutare gli attaccanti a sfruttarle.
⚔️ Scenario Attacco
Lo stesso modello accessibile via API può essere usato per scansionare codebase pubbliche autonomamente, scoprire zero-day in tempi ridotti da mesi ad ore, generare proof-of-concept di exploit, e abbassare drasticamente la barriera tecnica per attori meno qualificati. Il momento più critico è la finestra temporale tra la discovery di una vulnerabilità e la disponibilità della patch: è lì che gli attaccanti operano.
🛡️ Scenario Difesa
Le stesse capacità permettono la scansione proattiva dell’intera codebase prima del deployment, il rilevamento di vulnerabilità logiche invisibili agli SAST tradizionali, patch suggerite e verificate dallo stesso sistema, e una dashboard con priorità e confidence score per il triage efficiente. Il tutto integrato nei workflow già esistenti di Claude Code — le stesse capacità che Anthropic usa per proteggere la propria infrastruttura interna.
⚠️ Il paradosso del dual-use
Come osservato da Anthropic stessa: “Lo stesso modello che aiuta i difensori a trovare vulnerabilità potrebbe aiutare gli attaccanti a sfruttarle.” La risposta strategica è stata rilasciare lo strumento prima agli Enterprise e Team customer, con accesso prioritario agli open-source maintainer, per costruire un vantaggio difensivo prima che gli attori malevoli si organizzino.
Confronto con gli strumenti tradizionali
| Capacità | SAST Classico (CodeQL, Semgrep) | Claude Code Security |
|---|---|---|
| Vulnerabilità note (CVE) | ✅ Eccellente | ✅ Eccellente |
| Business logic flaws | ❌ Molto limitato | ✅ Forte |
| Context-aware analysis | ❌ No | ✅ Sì |
| Zero-day discovery | ❌ No | ✅ Dimostrato |
| Patch generation | ⚠️ Limitata (autofix LLM) | ✅ Integrata |
| False positive rate | ✅ Basso (deterministico) | ⚠️ In miglioramento |
| Velocità su grandi codebase | ✅ Alta | ⚠️ Più lenta |
| Integrazione CI/CD | ✅ Matura | ⚠️ In sviluppo |
| Compliance reporting | ✅ Strutturata | ⚠️ Research preview |
| Costo | ⚠️ Da gratuito a enterprise | ⚠️ Enterprise/Team only |
La conclusione che emerge è netta: non si tratta di sostituzione, ma di complementarietà. I tool SAST deterministici e il reasoning AI si integrano in una pipeline difensiva a più strati.
Architettura di sicurezza del prodotto stesso
Un aspetto spesso trascurato nel dibattito è la sicurezza di Claude Code Security come prodotto. Come è costruito per essere sicuro?
Le sessioni cloud di Claude Code girano in macchine virtuali isolate e gestite da Anthropic. L’accesso di rete è limitato per default e configurabile. Le credenziali di autenticazione sono gestite tramite un proxy sicuro che usa credenziali scoped nell’ambiente sandbox, poi tradotte nel token GitHub reale — short-lived e con scope minimo, in modo che la compromissione di una singola credenziale abbia il minore impatto possibile. Al termine della sessione, l’ambiente viene automaticamente terminato e ripulito.
Per le sessioni Remote Control (dove Claude Code gira sulla macchina locale dell’utente), tutto il codice rimane locale — i dati viaggiano solo attraverso l’API Anthropic via TLS. I permessi sui file sono read-only per default; qualsiasi operazione di scrittura o esecuzione richiede approvazione esplicita, inclusi i comandi bash.
L’impatto sui mercati e la reazione dell’industria
La reazione dei mercati finanziari al lancio è stata immediata e, per certi versi, eccessiva. CrowdStrike −8%, Cloudflare −8,1%, SailPoint −9,4%, Okta −9,2%, Zscaler −5,5%, Global X Cybersecurity ETF −4,9%.
George Kurtz, CEO di CrowdStrike, ha risposto in modo pragmatico: ha chiesto a Claude stesso se il tool potesse sostituire la piattaforma Falcon. La risposta del modello è stata eloquente — e onesta: Claude Code Security è uno scanner di vulnerabilità. CrowdStrike è un sistema di protezione runtime, threat hunting e risposta agli incidenti. I due prodotti operano in punti completamente diversi del ciclo di vita della sicurezza.
“Finding vulnerabilities has never been the hard part. The hard part — the part that keeps AppSec teams up at night — is fixing them.”
— Analisi Snyk sul lancio di Claude Code Security
Il vero nodo non è il rilevamento, ma la remediation. Il problema che affligge i team di sicurezza applicativa è il backlog di vulnerabilità già note e non ancora corrette. Claude Code Security affronta la fase di rilevamento, ma la pipeline di remediation a scala enterprise richiede molto di più.
Limiti attuali e zone grigie
Una valutazione onesta non può ignorare i limiti della versione attuale.
Falsi positivi. Il sistema di auto-verifica multi-stadio riduce i falsi positivi, ma Anthropic non ha ancora pubblicato il tasso preciso. Per sistemi critici, ogni falso positivo ha un costo in termini di tempo e attenzione dei team.
Research preview. Non è ancora un prodotto enterprise maturo. L’accesso è limitato, la documentazione è in evoluzione, e l’integrazione nei pipeline CI/CD esistenti non è ancora sistematizzata.
Il paradosso del codice AI-generato. Il benchmark BaxBench (ETH Zurich, UC Berkeley, INSAIT) mostra che il 62% del codice generato dai migliori LLM contiene errori o vulnerabilità di sicurezza. Claude Opus 4.5, il top performer, produce codice sicuro e corretto solo nel 56% dei casi senza prompting specifico. L’AI che genera codice insicuro, valutata dall’AI che trova vulnerabilità — il loop merita attenzione.
Attacker-defender asymmetry. Come osserva VentureBeat: lo stesso accesso API disponibile agli Enterprise customer è disponibile a chiunque abbia accesso API. Il vantaggio difensivo esiste solo se gli utenti adottano lo strumento prima degli attaccanti.
Come accedere e requisiti
Claude Code Security è disponibile in limited research preview per i clienti Claude Enterprise e Claude Team attraverso Claude Code on the Web. I maintainer di repository open-source possono richiedere accesso anticipato gratuito tramite lista d’attesa.
📋 Condizioni di utilizzo
Gli utenti devono accettare di usare Claude Code Security esclusivamente sul codice di proprietà della propria azienda o per cui si detengono tutti i diritti di scansione. Non è consentito usarlo su codice di terze parti, codice open-source non proprio, o progetti licenziati senza i diritti appropriati.
Implicazioni strategiche per i CISO e i team di sicurezza
Se sei un responsabile della sicurezza o un senior engineer, le domande pratiche da porti sono queste.
La tua codebase è già stata scansionata da qualcuno con accesso API? Con Claude Opus 4.6 accessibile via API, la risposta potrebbe essere “forse sì, presto”. Il vantaggio di adottare strumenti di reasoning-based scanning prima degli attaccanti è reale, non teorico.
Come si integra con il tuo stack esistente? Claude Code Security non sostituisce i SAST esistenti, il DAST, il runtime protection, o la threat intelligence. Si aggiunge come layer di rilevamento di vulnerabilità complesse nella fase di sviluppo, spostando il rilevamento a sinistra nel ciclo di vita del software.
Chi governa il processo? La patch suggestion automatica richiede oversight umana competente. Non basta accettare le fix di Claude senza comprenderle — specialmente per vulnerabilità critiche dove il contesto di business è fondamentale.
Il board inizierà a fare domande. Come osserva VentureBeat, nella prossima tornata di review la domanda sarà: “Come aggiungete il reasoning-based scanning prima che gli attaccanti lo usino contro di voi?” Vale la pena preparare una risposta.
Conclusioni: un’arma a doppio taglio che sposta l’equilibrio
Claude Code Security rappresenta qualcosa di genuinamente nuovo nel panorama della sicurezza applicativa. Non è marketing: trovare 500 vulnerabilità reali in codebase di produzione, alcune nascoste per decenni, è un risultato misurabile e significativo.
Ma l’entusiasmo deve essere temperato dalla lucidità. L’AI è, simultaneamente, una componente della superficie d’attacco — perché abbassa il costo della scoperta delle vulnerabilità per chiunque — e uno strumento potenzialmente trasformativo per la difesa. Il vantaggio va a chi si muove prima.
Quello che non cambierà è il principio fondamentale: la supervisione umana rimane centrale. Claude Code Security non applica nulla senza approvazione umana. Questo non è un limite tecnico temporaneo — è una scelta architetturale deliberata, e quella giusta per una tecnologia che opera in domini dove gli errori hanno conseguenze reali.
L’industria della cybersecurity non è stata resa obsoleta. Ma è stata profondamente cambiata. E chi si adatta per primo, probabilmente dormirà meglio la notte.
Fonti: anthropic.com/news/claude-code-security · claude.com/solutions/claude-code-security · code.claude.com/docs/en/security · The Register · VentureBeat · CyberScoop · Snyk · Cyber Magazine · AI Magazine
Tag: Claude Code Security · Anthropic · AI Security · Vulnerability Scanning · Zero-Day · AppSec · Reasoning AI · Cybersecurity · SAST · Claude Opus 4.6
Il presente articolo ha carattere generale e informativo, non costituisce parere legale personalizzato e non sostituisce la consulenza diretta con un notaio. Per assistenza specifica relativa alla vostra situazione, vi invitiamo a contattare il nostro Studio per fissare un appuntamento. Contenuto generato con sistemi di Intelligenza Artificiale e supervisionato da professionisti dello Studio Notarile, in conformità ai requisiti di trasparenza del Regolamento UE 2024/1689 (AI Act).