
 Da Manlio Carlo Soldani
Indice dei contenuti
1. Il genere: cosa è una DLT (Distributed Ledger Technology)
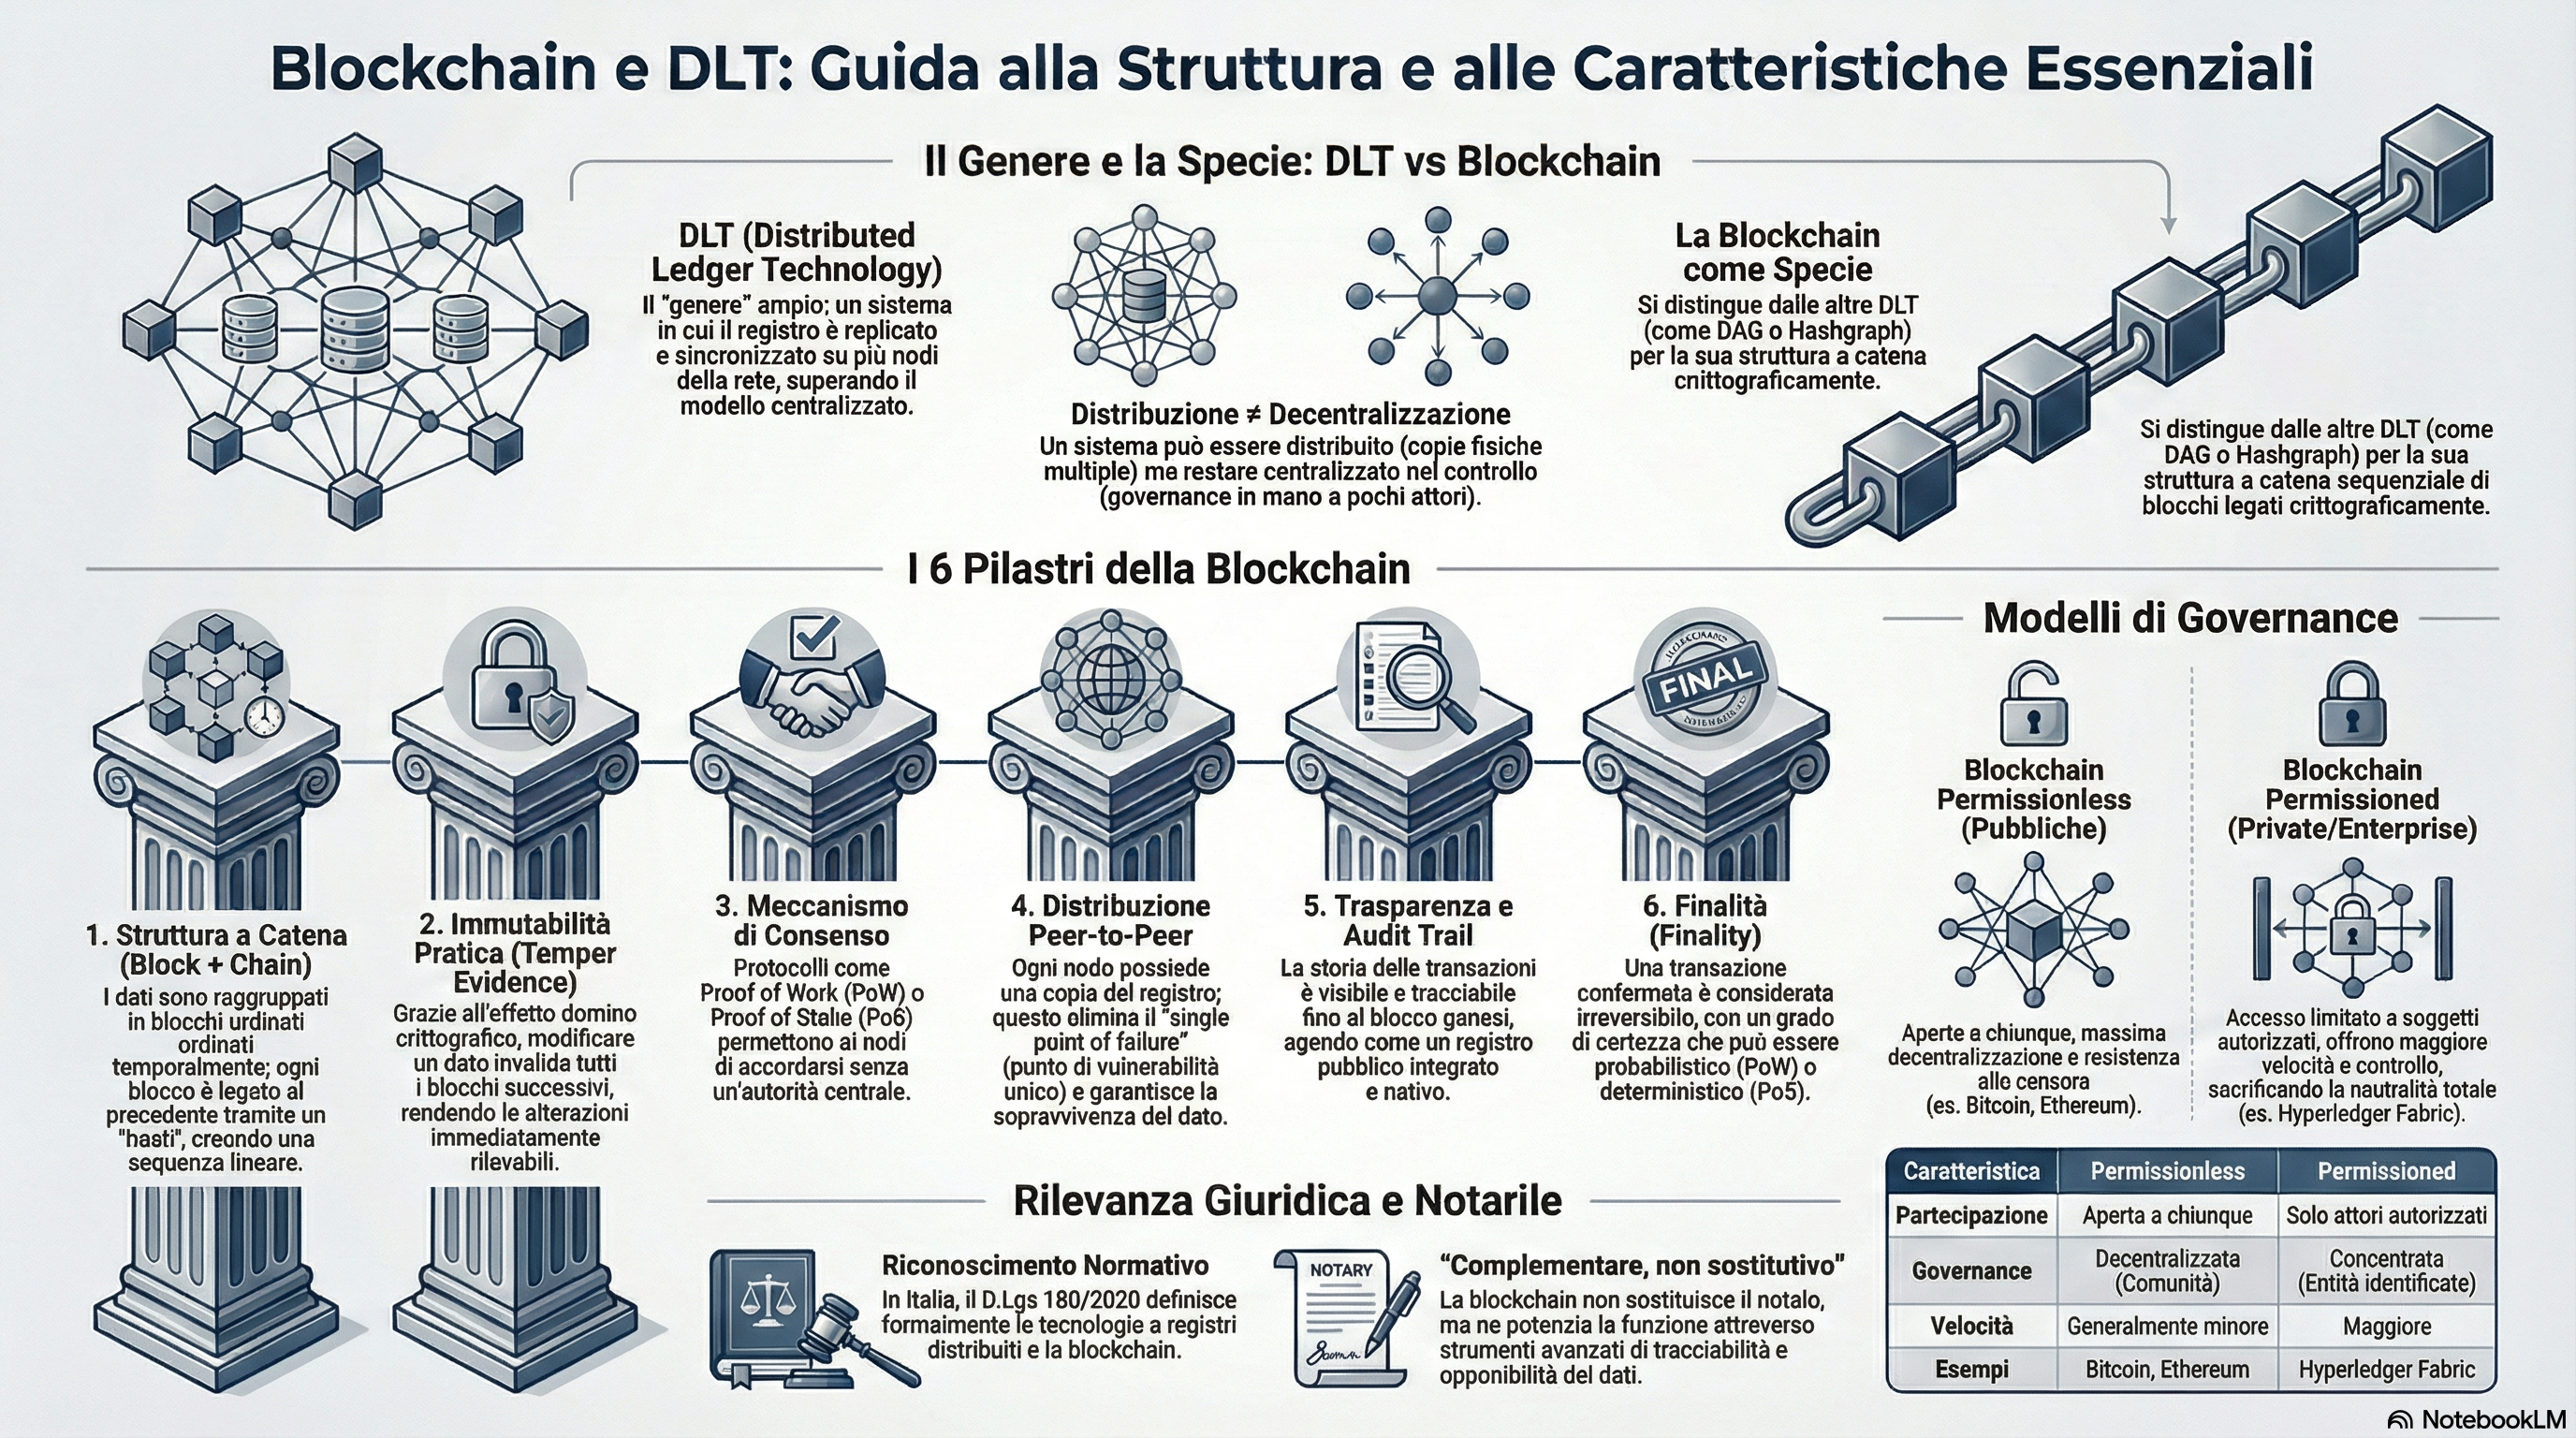
Per comprendere perché la blockchain sia una specie del più ampio genere DLT, occorre partire dalla definizione di quest’ultimo e da un concetto fondamentale che la sostiene: la distribuzione. Una DLT è qualsiasi sistema di registrazione di dati nel quale il registro — il ledger — non abita in un unico luogo centralizzato, ma viene replicato e sincronizzato su più nodi della rete. Ogni nodo detiene una copia dello stato attuale dei dati, e queste copie vengono mantenute coerenti tra loro attraverso protocolli di comunicazione tra i nodi stessi.
Questa è la tratta comune a tutte le tecnologie del genere: la replicazione del dato su una struttura peer-to-peer. Ma attenzione: distribuzione non significa necessariamente decentralizzazione, e questa distinzione è cruciala per orientarsi nel panorama delle DLT senza cadere nelle acque di un equivoco molto diffuso. Un sistema può essere distribuito — il registro esiste fisicamente in più copie — e restare però centralizzato nel controllo, se esiste un’entità o un insieme di entità identificabili che hanno il potere di decidere le regole di validazione, di governance della rete e di ammissione dei partecipanti. Questa situazione non è ipotetica: corrisponde esattamente a come funzionano molte implementazioni di DLT permissioned nell’ambito enterprise.
Le varie speciazioni del genere DLT si differenziano proprio per come risolvono questa tensione tra distribuzione e controllo, e per le strutture dati adottate. Alcune usano una struttura a catena sequenziale di blocchi (ed è qui che troviamo la blockchain), altre usano grafici diretti acyclici come il DAG (Directed Acyclic Graph, adottato ad esempio da IOTA con la sua Tangle), altre ancora adottano architetture ibride come Hashgraph. Tutte condividono la distribuzione del registro; non tutte condividono la stessa struttura né lo stesso livello di decentralizzazione.
2. Le caratteristiche che qualificano la blockchain nel genere DLT
La blockchain si distingue dalle altre DLT per un insieme di tratti strutturali specifici che, presi nel loro insieme, ne definiscono la natura. Analizziamoli uno per uno, avendo sempre presente il doppio asse di distribuzione e decentralizzazione su cui movimentano.
2.1 La struttura a catena di blocchi (Block + Chain)
Il tratto più fondamentale è quello che le dà il nome. I dati vengono raggruppati in unità discrete chiamate blocchi, ciascuno dei quali contiene un insieme di transazioni. Ogni blocco è poi crittograficamente collegato al blocco precedente tramite l’hash di quest’ultimo, formando una catena lineare e ordinata temporalmente. Questa struttura sequenziale è ciò che differenzia la blockchain da, ad esempio, una DAG, nella quale i blocchi possono essere collegati in modo parallelo e ramificato, permettendo una maggiore throughput ma rinunciando alla stessa linearità temporale.
2.2 Immutabilità pratica (Tamper Evidence)
La catena di hash crittografici produce un effetto domino preciso e verificabile: se si modifica anche un solo dato in un blocco precedente, il suo hash cambia, e di conseguenza tutti gli hash dei blocchi successivi diventano non più validi. Chiunque osservi la catena può accorgersene istantaneamente. Non si tratta di un’immutabilità assoluta in senso fisico — i bit possono sempre essere alterati — ma di un’immutabilità pratica e verificabile: qualsiasi alterazione è rilevabile con certezza, e renderne l’alterazione “invisibile” richiederebbe ricalcolare e sostituire l’intera catena successiva su una maggioranza dei nodi della rete. Nelle blockchain ben progettate questa impresa è economicamente e computazionalmente infaisabile. È proprio qui che la distribuzione del registro diventa uno strumento di sicurezza: più sono le copie indipendenti della catena, più diventa difficile alterarla in modo non rilevabile.
2.3 Il meccanismo di consenso distribuito
Affinché tutti i nodi della rete si accordino su quale blocco sia il prossimo da aggiungere alla catena — senza affidarsi a un’autorità centrale — la blockchain implementa un protocollo di consenso. I più noti sono il Proof of Work (PoW), nel quale i nodi competono nell’eseguire calcoli intensivi per trovare un nonce valido, e il Proof of Stake (PoS), nel quale la probabilità di proporre un blocco è proporzionale alla quantità di valuta nativa depositata come garanzia. Il consenso è la linea di difesa dinamica della blockchain e il meccanismo grazie al quale il registro resta coerente tra tutti i nodi anche in assenza di fiducia reciproca tra i partecipanti.
Ed è proprio qui che entra in gioco la decentralizzazione. Il consenso distribuito non ha senso alcuno se la governance della rete resta in mano a pochi attori identificabili che possono scrivere o riscrivere le regole. Per questa ragione le blockchain si dividono in due famiglie fondamentali in base al livello di decentralizzazione che perseguono. Una blockchain permissionless — come Bitcoin o Ethereum — è aperta a chiunque voglia partecipare come nodo, validatore o utente, senza dover essere autorizzato da alcun soggetto. Le regole del gioco sono codificate nel protocollo stesso e nessuno può cambiarle unilateralmente: sono kollettivamente governate dalla comunità dei partecipanti. Una blockchain permissioned, invece, circoscriving la partecipazione a un insieme definito di attori identificabili, spesso aziende o enti pubblici, che vengono ammessi dalla rete sulla base di criteri prestabiliti. Il consenso resta distribuito tra i partecipanti autorizzati, ma la governance resta più concentrata: qualcuno ha il potere di decidere chi partecipa e secondo quali regole.
La distinzione permissioned/permissionless non è quindi una questione di tecnologia pura, ma di scelta di design che risponde a bisogni diversi. Le blockchain permissioned — come le versioni enterprise di Hyperledger Fabric — offrono maggior velocità, maggior controllo e possibilità di conformità normativa più diretta, ma rinunciano alla neutralità del protocollo e alla resistenza alla censura che caratterizzano le blockchain permissionless. Entrambe sono blockchain, ma operano con logiche molto diverse.
2.4 Distribuzione e replicazione del registro (Peer-to-Peer)
Ogni nodo della rete conserva una copia completa — o almeno verificabile — del registro. Non esiste un “server principale” che custodisca la versione ufficiale. Le transazioni vengono broadcast sulla rete e validate collettivamente dai nodi prima di essere permanentemente registrate. Questa replicazione peer-to-peer elimina il single point of failure e, nelle blockchain permissionless, anche il single point of trust. La distribuzione è quindi non solo una caratteristica tecnologica ma una garanzia strutturale: il registro sopravvive alla perdita di qualsiasi singolo nodo senza perdita di dati né di integrità.
2.5 La trasparenza del registro (Audit Trail integrata)
Le blockchain sono progettate per rendere visibile a tutti i partecipanti autorizzati l’intera storia delle transazioni. Ogni blocco è tracciabile all’indietro fino al blocco genesis, il primo della catena. Questa proprietà ha un’eco diretta nel diritto: si tratta di un audit trail nativo, integrato nella struttura stessa del sistema, senza necessità di una componente esterna adibita alla tracciabilità. Il livello di trasparenza varia peraltro proprio in funzione del modello di governance: nelle blockchain permissionless il registro è di regola pubblicamente leggibile da chiunque; nelle blockchain permissioned la trasparenza può essere modulata, garantendo la visibilità solo a determinati attori sulla base dei ruoli assegnati nella rete.
Per un notaio, questa proprietà è forse la più giuridicamente rilevante, perché richiama il principio di documentazione e di opponibilità proprio dei registri pubblici, anche se con nature e effetti giuridici che restano fondamentalmente diversi.
2.6 La finalità della transazione (Finality)
Una volta che un blocco è stato aggiunto alla catena e confermato da un numero sufficiente di blocchi successivi — in PoW — o da un numero sufficiente di validatori — in PoS — la transazione si considera finalizzata. Il grado di certezza pratica raggiunto è molto alto, anche se tecnicamente diverso dalle forme di certezza assoluta proprie degli atti pubblici nell’ordinamento italiano. La distinzione tra finality probabilistica — come in PoW, dove il rischio di reversion diminuisce esponenzialmente con ogni blocco aggiunto — e finality deterministica — come in alcuni protocolli PoS che garantiscono una certezza definitiva entro un tempo finito — è una variabile importante di design che differenzia le varie implementazioni blockchain tra loro, e che acquista rilevanza pratica significativa ogni volta che si discute dell’idoneità della tecnologia a sostenere atti con effetti giuridici definitivi.
3. Il quadro riassuntivo: come le caratteristiche si interconnettono
Le proprietà illustrate non sono tra loro indipendenti: formano un sistema integrato nel quale ogni elemento sostiene e abilita gli altri. La struttura a catena di blocchi rende possibile l’immutabilità pratica. La replicazione peer-to-peer trasforma questa immutabilità da proprietà locale a proprietà di rete, perché nessun singolo nodo può alterare unilateralmente una catena che tutti gli altri possono verificare. Il consenso distribuito garantisce la coerenza del registro senza autorità centrale. La trasparenza offre l’audit trail integrata. La finalità chiude il ciclo rendendo la registrazione operativamente equivalente a un atto storicamente irreversibile.
Il livello di decentralizzazione e il modello di accesso — permissionless o permissioned — determinano poi come questa struttura integrata viene concretamente implementata e a servizio di quali scopi. Una blockchain permissionless massimizza sia la distribuzione che la decentralizzazione, eliminando ogni punto di controllo e di fiducia centralizzato. Una blockchain permissioned mantiene la struttura tecnologica di base ma gradua il livello di apertura e di controllo in funzione dei bisogni specifici dell’applicazione.
È proprio questa interconnessione strutturale, unita alla possibilità di modulare distribuzione e decentralizzazione su uno spettro continuo, che separa la blockchain dalle altre DLT: non è un singolo tratto a qualificarla, ma la combinazione specifica di tutti questi elementi in un’architettura coerente che può essere calibrata, ma non smembrata senza perdere la sua essenza.
4. Perché conta per il notaio e per il giurista
Il quadro normativo italiano ha cominciato a riconoscere questa tecnologia: il decreto legislativo 180/2020 ha introdotto nel codice civile e nel TUF la definizione di tecnologia a registri distribuiti e di blockchain, e il parere di CONSOB ha fornito indicazioni interpretative sulla natura di questi strumenti. Per il notaio la questione pratica non è solo conoscere la tecnologia, ma valutare in che misura le proprietà della blockchain — immutabilità, trasparenza, finality — possano integrare o, in futuro, dialogare con le funzioni di certificazione e pubblicità proprie degli atti pubblici.
La risposta, ad oggi, è che la blockchain non sostituisce ma può complementare il ruolo del notaio. Le proprietà di distribuzione e decentralizzazione garantiscono che il registro non dipenda da un singolo attore, ma la certezza giuridica che l’ordinamento attribusice agli atti notarili resta radicata in un quadro normativo e istituzionale che la blockchain, da sola, non può replicare. Le due logiche — quella tecnologica e quella giuridica — possono quindi coexistere e cooperare, in particolare per la registrazione di accordi, la tracciabilità di titoli e la governance di strutture corporate complesse.
Manlio Carlo Soldani, Notaio in Domodossola, studio Via Camillo Prampolini n. 14, iscritto al Collegio Notarile di Verbania — domodossola@notaiosoldani.it — 0324 066077
Il presente articolo ha carattere generale e informativo, non costituisce parere legale personalizzato e non sostituisce la consulenza diretta con un notaio. Per assistenza specifica relativa alla vostra situazione, vi invitiamo a contattare il nostro Studio per fissare un appuntamento. Contenuto generato con sistemi di Intelligenza Artificiale e supervisionato da professionisti dello Studio Notarile, in conformità ai requisiti di trasparenza del Regolamento UE 2024/1689 (AI Act).